Notificările fișierelor devin un nou vector de atac
Sistemele moderne de operare includ numeroase mecanisme invizibile pentru utilizator, concepute pentru a îmbunătăți performanța și experiența de utilizare. Totuși, o nouă cercetare prezentată pe platforma inoti.fyi arată că unul dintre aceste mecanisme, sistemul de notificare a fișierelor, poate fi exploatat pentru monitorizarea activității utilizatorilor fără acces direct la datele acestora.
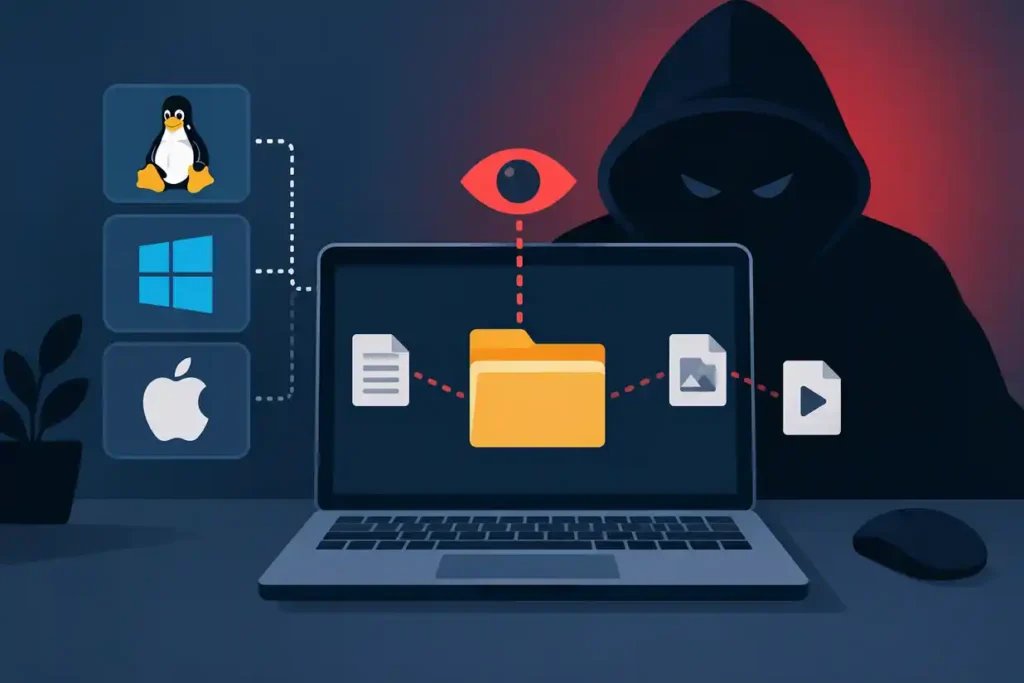
Studiul, realizat de cercetători de la Graz University of Technology, demonstrează că subsistemele de notificare a fișierelor din Linux, Windows și macOS pot deveni surse valoroase de informații pentru atacatori. Prin simpla observare a evenimentelor generate de fișiere și directoare, aceștia pot deduce ce aplicații sunt folosite, ce site-uri sunt accesate și chiar momentul în care utilizatorul tastează.
Ce sunt notificările fișierelor?
Sistemele de operare moderne utilizează mecanisme speciale pentru a detecta atunci când un fișier este creat, modificat, șters sau accesat. În Linux, acest sistem este cunoscut drept inotify, în Windows este implementat prin ReadDirectoryChangesW, iar în macOS prin FSEvents.
Aceste tehnologii sunt utilizate zilnic de aplicații precum editorii de text, clienții de sincronizare cloud, managerii de fișiere sau soluțiile antivirus. Rolul lor este să permită reacții rapide atunci când apar modificări în sistemul de fișiere.
În mod normal, aceste funcții sunt considerate sigure și utile. Problema apare atunci când informațiile furnizate de ele pot fi analizate pentru a reconstrui activitatea utilizatorului.
Cum funcționează atacul?
Cercetătorii au dezvoltat ceea ce numesc „File Notification Template Attacks”. În prima etapă, atacatorul creează modele de comportament asociate anumitor activități. De exemplu, atunci când un utilizator deschide un browser sau vizitează un site web, sistemul generează o serie de evenimente asupra unor fișiere specifice.
După ce aceste modele sunt construite, ele pot fi folosite pentru a identifica ulterior aceeași activitate pe sistemul victimei. Practic, fără a vedea conținutul fișierelor și fără privilegii administrative, un atacator poate deduce ce se întâmplă pe calculator.
Potrivit cercetării, pot fi observate:
- lansarea aplicațiilor;
- navigarea pe internet;
- activitatea serverelor web;
- utilizarea mașinilor virtuale;
- conectarea dispozitivelor USB;
- schimbarea setărilor de rețea;
- utilizarea conexiunilor VPN;
- activitatea tastaturii și a mouse-ului.
Linux oferă cele mai multe informații
Analiza realizată de cercetători arată că Linux expune o cantitate impresionantă de informații prin fișiere aflate în directoare precum/dev și/usr. Aceste resurse pot fi folosite pentru monitorizarea detaliată a activității utilizatorului.
În teste, cercetătorii au obținut o acuratețe cuprinsă între 93,1% și 100% în atacurile de tip inter-keystroke timing, adică analiza intervalelor dintre apăsările tastelor. De asemenea, au reușit să monitorizeze sesiuni SSH și să identifice site-uri web vizitate de utilizatori cu o rată ridicată de succes.
Descoperirea este încă un exemplu că ecosistemul Linux continuă să fie vizat de cercetări care evidențiază noi vectori de atac. În trecut, GadgetFlux a analizat și vulnerabilitatea Pack2TheRoot, care permite obținerea privilegiilor root pe mai multe distribuții Linux.
Windows ridică cele mai mari semne de întrebare
Rezultatele obținute pe Windows sunt considerate chiar mai grave. Potrivit studiului, utilizatorii fără privilegii pot observa căi complete către fișiere, inclusiv în directoare unde nu au drept de citire.
Această informație nu oferă acces la conținutul fișierelor, însă poate dezvălui suficient de multe detalii pentru monitorizarea activității unei persoane. Cercetătorii au reușit să identifice site-urile accesate cu o rată de succes de 97,8% în cadrul experimentelor efectuate.
Interesant este faptul că Microsoft a răspuns cercetătorilor că acest comportament este considerat „by design”, deoarece nu expune efectiv conținutul fișierelor.
Totuși, în contextul securității moderne, inclusiv informațiile indirecte pot fi utilizate pentru atacuri complexe. De aceea, mecanisme precum ASLR rămân esențiale pentru protecția sistemului. Poți afla mai multe despre acestea în articolul nostru.
macOS este mai bine protejat
În comparație cu Linux și Windows, macOS oferă o suprafață de atac mai redusă. Sistemul FSEvents generează mai puține informații accesibile atacatorilor, însă cercetătorii au demonstrat că și aici pot fi observate anumite activități ale utilizatorului.
De exemplu, poate fi detectată lansarea unor aplicații sau interacțiunea cu anumite componente ale sistemului. Chiar dacă impactul este mai mic, cercetătorii subliniază că problema nu este limitată la o singură platformă.
De ce sunt periculoase atacurile side-channel?
Atacurile side-channel nu încearcă să spargă parole sau să citească direct fișiere. În schimb, ele exploatează efectele secundare generate de sistem atunci când utilizatorul desfășoară diverse activități.
Din perspectiva unui atacator, aceste informații pot fi extrem de valoroase. Dacă sunt combinate cu alte vulnerabilități, ele pot contribui la compromiterea completă a unui sistem.
Pe GadgetFlux am prezentat și alte exemple de probleme critice de securitate care afectează Linux și infrastructura software modernă, inclusiv cazul analizat aici.
Au fost raportate producătorilor
Autorii studiului au notificat dezvoltatorii Linux, Windows, macOS și KDE în octombrie 2025. Unele măsuri de protecție au fost deja implementate în Linux, însă cercetătorii consideră că sunt necesare modificări mai profunde în sistemele de permisiuni și în API-urile de notificare a fișierelor.
Concluzie
Cercetarea publicată pe inoti.fyi demonstrează că subsistemele de notificare a fișierelor reprezintă o nouă și importantă suprafață de atac. Chiar dacă aceste mecanisme nu oferă acces direct la date, ele pot dezvălui informații suficiente pentru a reconstrui comportamentul utilizatorului și pentru a facilita atacuri avansate.
Pe măsură ce sistemele de operare devin tot mai complexe, astfel de descoperiri arată că nu doar vulnerabilitățile clasice reprezintă un risc, ci și funcțiile aparent inofensive care pot genera scurgeri de informații neașteptate.