Un site fals WatchGuard fură credențiale VPN și livrează clientul oficial. Află cum funcționează atacul și cum te protejezi.
Atacatorii cibernetici găsesc constant metode noi pentru a păcăli utilizatorii și administratorii IT. O campanie recentă analizată de Huntress demonstrează cât de sofisticate au devenit atacurile de tip phishing, folosind un site fals care imită perfect procesul de descărcare al aplicației WatchGuard Mobile VPN cu SSL. În mod surprinzător, după furtul datelor de autentificare, victima primește chiar clientul VPN original și semnat digital de WatchGuard, ceea ce face atacul mult mai greu de detectat.
O campanie de phishing diferită de cele obișnuite
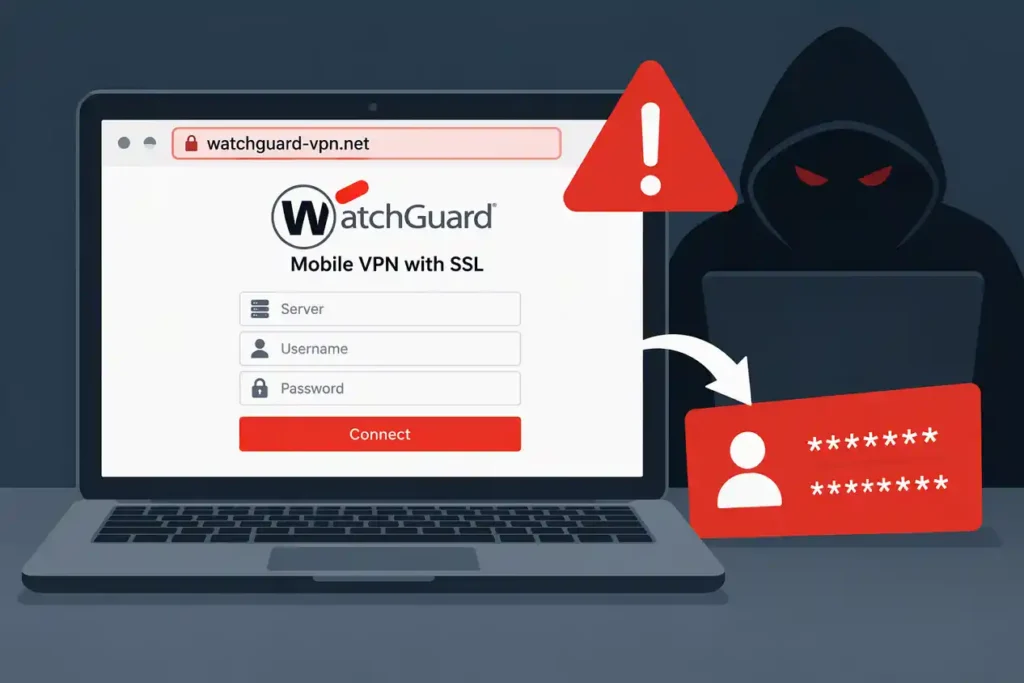
Majoritatea campaniilor de phishing distribuie malware sau aplicații modificate. În acest caz, atacatorii au adoptat o abordare complet diferită. Cercetătorii Huntress au identificat domeniul fals watchguard-vpn.net, care copia aspectul și conținutul site-ului oficial WatchGuard și îi convingea pe utilizatori să descarce clientul VPN de acolo.
Victimele ajungeau pe site în urma unor căutări realizate în motoarele de căutare, o tehnică cunoscută sub numele de SEO poisoning, prin care pagini malițioase sunt promovate în rezultatele căutării pentru anumite expresii populare.
Acest tip de atac demonstrează încă o dată de ce este important să înțelegem cum funcționează amenințările moderne. Dacă vrei să afli mai multe despre aceste tehnici, poți citi și articolul nostru despre phishing-ul modern și metodele prin care îl poți recunoaște.
Cum funcționa schema
Procesul era simplu și extrem de eficient:
- Utilizatorul căuta clientul WatchGuard VPN.
- Accesa domeniul fals.
- Selecta opțiunea de descărcare.
- Primea o fereastră care solicita:
- adresa serverului VPN;
- numele de utilizator;
- parola.
Datele introduse erau trimise către infrastructura atacatorilor prin intermediul domeniului watchguard-ssl.online.
Elementul ingenios al operațiunii era faptul că prima încercare era respinsă intenționat. Utilizatorul era informat că datele sunt incorecte și era rugat să le introducă din nou. Cercetătorii cred că această strategie era folosită pentru a obține parole alternative sau pentru a se asigura că victima introduce credențialele corecte.
Clientul VPN era autentic
După a doua introducere a datelor, victima primea un mesaj care confirma începerea instalării. În acel moment, site-ul descărca direct clientul WatchGuard Mobile VPN de pe infrastructura oficială a producătorului.
Potrivit investigației, executabilul:
- era semnat digital de WatchGuard Technologies, Inc.;
- provenea de pe CDN-ul oficial WatchGuard;
- nu conținea malware;
- avea semnături valide și verificabile.
Această tactică elimină unul dintre cele mai comune indicii ale unui atac. Soluțiile antivirus și EDR au dificultăți în detectarea unei amenințări atunci când fișierul descărcat este legitim și nu conține cod malițios.
De ce este atât de periculos acest atac
În multe scenarii, utilizatorii suspectează o problemă atunci când instalatorul nu funcționează sau atunci când antivirusul afișează avertismente.
În acest caz:
- instalarea se desfășoară normal;
- fișierul este autentic;
- semnătura digitală este validă;
- utilizatorul obține exact aplicația pe care dorea să o descarce.
Singurul lucru compromis sunt credențialele VPN, care ajung direct la atacatori înainte ca victima să realizeze ce s-a întâmplat.
Acest lucru le poate permite infractorilor să acceseze rețele corporative, sisteme interne și servicii administrative fără a fi nevoie să infecteze dispozitivele victimei.
Legătura cu campaniile SEO poisoning
Investigația arată că această activitate seamănă cu alte campanii atribuite grupului Storm-2561, despre care Microsoft Threat Intelligence a raportat anterior că promovează site-uri false pentru clienți VPN ai mai multor furnizori.
SEO poisoning devine una dintre cele mai eficiente metode de distribuire a atacurilor deoarece exploatează încrederea utilizatorilor în rezultatele oferite de motoarele de căutare.
Pentru a înțelege mai bine rolul infrastructurii DNS în securitatea online, poți consulta și articolul nostru despre Cloudflare și implementarea DNSSEC post-cuantic.
Cum te poți proteja
Specialiștii recomandă câteva măsuri simple, dar foarte eficiente:
Descarcă aplicații doar de pe surse oficiale
Evită rezultatele sponsorizate și verifică întotdeauna domeniul înainte de descărcare.
Activează autentificarea multi-factor (MFA)
Chiar dacă parola este compromisă, MFA poate împiedica accesul neautorizat.
Folosește bookmark-uri pentru portalurile importante
Accesarea directă a portalurilor VPN elimină riscul de a ajunge pe domenii falsificate.
Monitorizează conexiunile VPN
Administratorii ar trebui să urmărească autentificările provenite din țări necunoscute, centre de date sau furnizori de hosting neobișnuiți.
Educația utilizatorilor
Mulți utilizatori introduc date sensibile fără să verifice contextul. De aceea, recomandăm și ghidul nostru complet despre securizarea telefonului Android în 15 minute, care include bune practici utile pentru protecția conturilor și dispozitivelor.
Indicatorii compromiterii
Conform cercetării Huntress, principalele elemente asociate campaniei sunt:
- watchguard-vpn.net
- watchguard-ssl.online
- IP 80.249.132.140
- IP 158.94.209.19
Organizațiile sunt sfătuite să blocheze aceste domenii și adrese IP în soluțiile de securitate și firewall-uri.
Concluzie
Campania descoperită de Huntress reprezintă o evoluție importantă a atacurilor de phishing. În loc să distribuie malware, atacatorii se concentrează exclusiv pe furtul credențialelor și livrează ulterior software-ul legitim pentru a evita suspiciunile și detecția.
Pentru utilizatori și companii, lecția este clară: chiar și atunci când aplicația descărcată este autentică, procesul prin care a fost obținută poate reprezenta un risc major. Verificarea surselor, MFA și vigilența în fața rezultatelor din motoarele de căutare rămân cele mai eficiente metode de apărare împotriva acestor amenințări moderne.