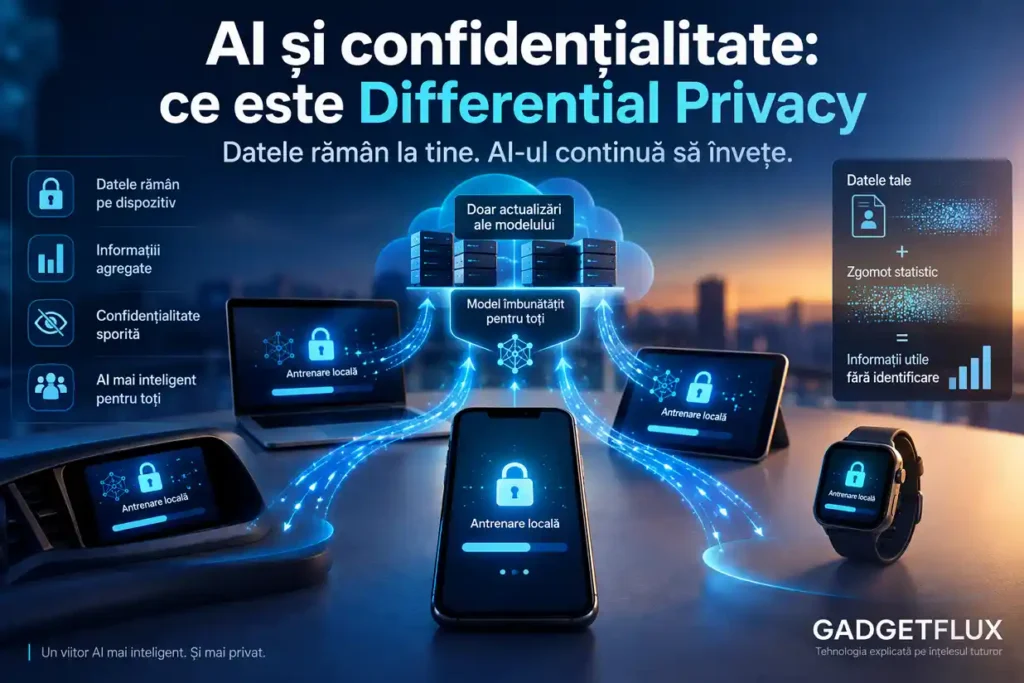
Datele rămân la tine, iar AI-ul continuă să învețe fără a identifica utilizatorii.
În perioada inteligenței artificiale și a analizei masive de date, companiile încearcă să găsească un echilibru dificil între două obiective: utilizarea informațiilor pentru a îmbunătăți produsele și protejarea confidențialității utilizatorilor.
Aici intervine Differential Privacy, o tehnică matematică dezvoltată pentru a permite analiza datelor fără a expune informațiile individuale ale persoanelor.
Tehnologia este utilizată de companii precum Apple și Google pentru a obține statistici utile fără a identifica utilizatorii care au contribuit la acele date.
Ce este Differential Privacy?
Differential Privacy este o metodă de protejare a confidențialității prin adăugarea unui nivel controlat de zgomot statistic în datele colectate.
Scopul este simplu:
informațiile individuale să nu poată fi identificate, chiar dacă cineva analizează rezultatele finale.
Cu alte cuvinte, sistemul poate învăța din date colective fără a dezvălui informații despre o persoană anume.
De ce este necesară?
De multe ori, simpla eliminare a numelor și adreselor nu este suficientă.
Cercetările au demonstrat că seturile de date aparent anonimizate pot fi reidentificate dacă sunt combinate cu alte surse de informații.
Exemplu:
- un set de date nu conține nume;
- conține orașul;
- anul nașterii;
- anumite comportamente.
În anumite situații, aceste informații pot fi suficiente pentru identificarea unei persoane.
Differential Privacy încearcă să reducă acest risc.
Cum funcționează?
Principiul de bază este relativ simplu.
Atunci când sistemul colectează date:
- informațiile sunt procesate;
- se introduce zgomot statistic controlat;
- datele agregate sunt analizate;
- rezultatele rămân utile la nivel general.
De exemplu:
100.000 de utilizatori răspund la o întrebare.
În loc să trimită răspunsurile exacte, sistemul modifică aleatoriu o mică parte dintre răspunsuri.
La nivel individual informațiile devin greu de identificat.
La nivel de grup tendințele statistice rămân valide.
Un exemplu simplu
Presupunem că o companie vrea să afle câți utilizatori folosesc o anumită funcție.
Într-un model tradițional:
- fiecare dispozitiv trimite răspunsul real.
Într-un model bazat pe Differential Privacy:
- unele răspunsuri sunt modificate aleatoriu;
- serverul primește informații zgomotoase;
- analiza statistică elimină distorsiunile.
Compania află tendința reală fără să cunoască răspunsul exact al fiecărui utilizator.
Cine utilizează Differential Privacy?
Apple
Apple folosește această tehnică pentru colectarea anumitor statistici privind utilizarea dispozitivelor și funcțiilor software.
Compania explică abordarea într-un document oficial.
Google dezvoltă și instrumente open-source pentru implementarea conceptelor de Differential Privacy.
Documentația și proiectele oficiale sunt disponibile pe GhtHub
Legătura cu Federated Learning
Mulți confundă Differential Privacy cu Federated Learning.
În realitate, cele două tehnologii rezolvă probleme diferite.
Federated Learning urmărește să reducă transferul datelor brute către servere.
Am explicat acest mecanism în articolul:
Ce este Federated Learning și cum te protejează
Pe scurt:
- Federated Learning protejează locul în care sunt stocate datele;
- Differential Privacy protejează informațiile extrase din acele date.
În multe sisteme moderne, cele două tehnologii sunt utilizate împreună.
Legătura cu AI local
Pe măsură ce tot mai multe funcții AI rulează direct pe dispozitiv, protecția datelor devine și mai importantă.
În articolul:
AI local: Apple Intelligence vs Gemini Nano
am explicat cum Apple și Google mută inteligența artificială direct pe dispozitive.
Differential Privacy poate completa aceste mecanisme pentru a reduce și mai mult expunerea datelor utilizatorilor.
Cum se leagă de Edge AI?
Edge AI înseamnă procesarea locală a datelor.
Acest concept este prezentat în:
Edge AI: de ce procesează datele local
Deși Edge AI reduce cantitatea de informații trimisă către cloud, unele date agregate continuă să fie utilizate pentru îmbunătățirea serviciilor.
Differential Privacy poate fi aplicată exact în acest punct pentru a proteja informațiile utilizatorilor.
Avantajele Differential Privacy
Confidențialitate îmbunătățită
Reduce riscul identificării utilizatorilor individuali.
Date utile pentru analiză
Companiile pot continua să obțină statistici valoroase.
Conformitate mai bună
Ajută organizațiile să respecte cerințe privind protecția datelor.
Scalabilitate
Poate fi utilizată pentru milioane sau chiar miliarde de înregistrări.
Limitări și provocări
Nicio metodă nu este perfectă.
Pierderea preciziei
Adăugarea zgomotului poate reduce acuratețea anumitor analize.
Configurare dificilă
Alegerea nivelului optim de protecție necesită expertiză.
Costuri suplimentare
Implementarea și monitorizarea sistemelor implică resurse suplimentare.
Utilizări în lumea reală
Smartphone-uri
Analizarea utilizării funcțiilor software fără colectarea excesivă a datelor.
Sănătate
Studierea tendințelor medicale fără expunerea informațiilor personale.
Transport
Analizarea fluxurilor de trafic fără urmărirea individuală a utilizatorilor.
Cercetare
Partajarea informațiilor statistice fără acces direct la datele originale.
Viitorul Differential Privacy
Pe măsură ce reglementările privind protecția datelor devin mai stricte, interesul pentru această tehnologie va continua să crească.
În următorii ani este posibil să vedem:
- mai multe servicii bazate pe AI local;
- utilizarea combinată cu Federated Learning;
- integrarea în smartphone-uri și dispozitive IoT;
- instrumente de analiză mai sigure pentru companii.
Differential Privacy este considerată deja una dintre cele mai importante tehnologii moderne de protecție a datelor.
Concluzie
Differential Privacy oferă o metodă prin care organizațiile pot analiza și utiliza date fără a compromite confidențialitatea utilizatorilor. Combinată cu tehnologii precum Federated Learning și Edge AI, această abordare permite dezvoltarea unor sisteme inteligente care învață din informații agregate, reducând riscul expunerii datelor individuale. Într-o lume în care inteligența artificială joacă un rol din ce în ce mai important, astfel de mecanisme devin esențiale pentru construirea încrederii și protejarea vieții private.