Află cum extragi și analizezi firmware din routere și dispozitive IoT folosind SSH, UART, JTAG și Binwalk.
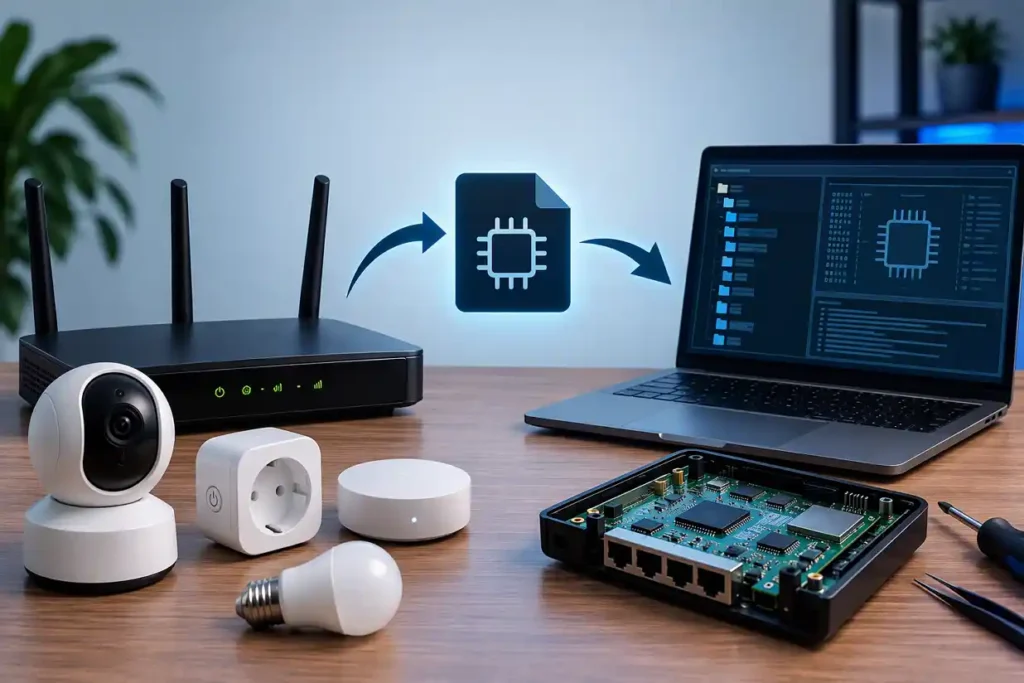
Routerele, camerele IP, prizele inteligente, sistemele de supraveghere și numeroase alte dispozitive IoT fac parte din viața de zi cu zi. În spatele interfeței web și al funcțiilor aparent simple se află firmware-ul, software-ul specializat care controlează întregul dispozitiv. Pentru cercetătorii în securitate, administratorii de rețea sau pasionații de hardware, extragerea firmware-ului reprezintă primul pas către înțelegerea modului în care funcționează aceste echipamente.
În acest ghid vei afla ce este firmware-ul, de ce este extras, ce metode există pentru obținerea lui și ce instrumente sunt folosite pentru analizarea imaginilor firmware provenite din routere și dispozitive IoT.
Ce este firmware-ul?
Firmware-ul este software-ul stocat în memoria internă a unui dispozitiv electronic. Acesta pornește odată cu echipamentul și gestionează toate funcțiile hardware și software esențiale.
Un firmware poate conține:
- Kernel Linux sau alt sistem de operare embedded
- Driver-ele hardware
- Interfața web de administrare
- Scripturile de inițializare
- Configurațiile implicite
- Servicii de rețea
- Chei și certificate digitale
Majoritatea routerelor moderne folosesc sisteme bazate pe Linux, motiv pentru care analiza firmware-ului poate oferi o imagine detaliată asupra arhitecturii interne a dispozitivului.
Dacă vrei să înțelegi mai bine infrastructura de rețea din locuință, poți consulta și ghidul nostru despre cum alegi un router Wi‑Fi bun în 2026.
De ce să extragi firmware-ul?
Există numeroase motive legitime pentru care cercetătorii și administratorii analizează firmware-ul dispozitivelor IoT.
Audit de securitate
Analiza firmware-ului poate dezvălui:
- Vulnerabilități software
- Versiuni vechi de OpenSSL
- Servere web nesecurizate
- Credențiale implicite
- Configurații periculoase
În contextul actual, în care dispozitivele conectate devin tot mai numeroase, securitatea este esențială. De aceea este util să înțelegi și concepte precum ASLR (Address Space Layout Randomization), o tehnologie de protecție folosită de multe sisteme moderne împotriva exploatării vulnerabilităților.
Reverse engineering
Cercetătorii pot analiza modul în care producătorii implementează anumite funcții și protocoale proprietare.
Recuperarea configurărilor
Uneori, fișierele firmware conțin setări și opțiuni care nu sunt disponibile în interfața web obișnuită.
Cercetare academică
Universitățile și laboratoarele de securitate analizează constant ecosistemul IoT pentru identificarea amenințărilor și îmbunătățirea standardelor de securitate.
Descărcarea firmware-ului oficial
Cea mai simplă metodă de obținere a firmware-ului este descărcarea imaginii oficiale de pe site-ul producătorului.
Producători populari:
- TP-Link
- ASUS
- D-Link
- Netgear
- Linksys
- MikroTik
Firmware-ul este distribuit de obicei sub forma unor fișiere:
.bin
.img
.chk
.trx
.fw
Pentru majoritatea dispozitivelor, producătorul publică periodic actualizări firmware pe pagina oficială de suport.
Resurse utile:
Avantajul acestei metode este că nu necesită acces fizic la dispozitiv și nu implică modificări hardware.
Extragerea firmware-ului prin interfața web
Unele echipamente permit realizarea unui backup complet al sistemului.
În funcție de producător pot exista opțiuni precum:
Backup
System Export
Configuration Export
Save Settings
În anumite cazuri, aceste fișiere conțin informații suficiente pentru analiză și recuperare.
Acces prin SSH și Telnet
Numeroase dispozitive IoT rulează Linux și oferă acces prin:
- SSH
- Telnet
- Serial Console
După autentificarea ca administrator, partițiile flash pot fi identificate folosind:
cat /proc/mtd
„
Rezultatul poate arăta astfel:
mtd0: 00040000 „bootloader”
mtd1: 00700000 „firmware”
mtd2: 00100000 „config”
Pentru extragerea firmware-ului se poate utiliza:
dd if=/dev/mtd1 of=/tmp/firmware.bin
sau:
cat /dev/mtd1 > firmware.bin
Această metodă este utilizată frecvent în laboratoarele de securitate deoarece permite obținerea unei copii exacte a firmware-ului instalat.
Extragerea folosind interfața UART
UART este una dintre cele mai populare metode hardware pentru accesarea dispozitivelor embedded.
Pe placa de bază a routerului există adesea pini marcați:
TX
RX
GND
VCC
Prin conectarea unui adaptor USB-UART se poate accesa consola de boot și sistemul de operare intern.
Instrumente utilizate frecvent:
- PuTTY
- screen
- minicom
- Tera Term
Prin UART poți:
- Vizualiza procesul de boot
- Accesa shell-ul Linux
- Opri bootloader-ul
- Exporta memoria flash
- Recupera informații de configurare
Pentru cercetătorii în securitate, UART reprezintă adesea cea mai eficientă metodă de acces la un dispozitiv blocat.
Extragerea directă din memoria flash
Dacă accesul software nu este posibil, se poate recurge la citirea directă a memoriei.
Cele mai întâlnite tipuri de memorie sunt:
NOR Flash
Întâlnită frecvent în routere și echipamente mai vechi.
NAND Flash
Utilizată în dispozitive moderne cu capacitate mare de stocare.
eMMC
Prezentă în televizoare inteligente, camere IP și echipamente IoT performante.
Pentru citirea memoriei sunt folosite programatoare hardware:
- CH341A
- TL866
- FlashcatUSB
- Bus Pirate
- Dediprog
Procesul presupune:
- Identificarea cipului.
- Consultarea fișei tehnice.
- Conectarea programatorului.
- Citirea memoriei.
- Salvarea imaginii firmware.
Aceasta este metoda preferată atunci când dispozitivul este blocat sau nu oferă acces software.
Utilizarea interfețelor JTAG și SWD
Multe echipamente embedded includ interfețe dedicate depanării.
Cele mai comune sunt:
JTAG
SWD
BDM
Acestea permit:
- Citirea memoriei
- Controlul procesorului
- Analiza bootloader-ului
- Depanarea firmware-ului
Instrumente populare:
- OpenOCD
- J-Link
- ST-Link
- Bus Pirate
Prin JTAG se poate obține un nivel profund de acces asupra dispozitivului, fiind o metodă folosită frecvent în cercetarea profesională.
Analiza firmware-ului extras
După obținerea imaginii firmware începe etapa cea mai interesantă: analiza conținutului.
Binwalk
Binwalk este unul dintre cele mai cunoscute instrumente pentru analiza firmware-ului.
Exemplu:
binwalk firmware.bin
Acesta poate identifica:
- Sisteme de fișiere SquashFS
- Kernel Linux
- Arhive comprimate
- Imagini UBI
- Bootloadere
Pentru extragerea automată:
binwalk -e firmware.bin
După extragere vei observa adesea directoare precum:
bin
etc
lib
usr
www
Acestea reprezintă practic sistemul de operare intern al dispozitivului.
Analiza interfeței web
Majoritatea dispozitivelor IoT includ o interfață web pentru administrare.
Cele mai importante directoare sunt:
www
html
web
cgi-bin
Aici pot fi găsite:
- Fișiere HTML
- Scripturi CGI
- Cod JavaScript
- API-uri interne
- Configurări ascunse
Analiza acestora poate evidenția:
- Vulnerabilități de autentificare
- Endpoint-uri nedocumentate
- Funcții administrative ascunse
- Mecanisme de actualizare firmware
Identificarea credențialelor implicite
În timpul cercetării sunt analizate frecvent fișiere precum:
/etc/passwd
/etc/shadow
/etc/config
Pot fi identificate:
- Utilizatori administrativi
- Conturi de service
- Conturi de debug
- Parole hardcodate
Pentru o mai bună înțelegere a protecției sistemelor împotriva exploatării vulnerabilităților, poți citi și articolul nostru despre ASLR și de ce nu este suficient de pe GadgetFlux.
Emularea firmware-ului
Una dintre cele mai avansate tehnici este rularea firmware-ului într-un mediu virtual.
QEMU
QEMU permite emularea arhitecturilor:
- ARM
- MIPS
- x86
- PowerPC
FirmAE
Platformă utilizată pentru analiza automată a firmware-ului IoT.
Firmadyne
Unul dintre cele mai populare framework-uri open-source pentru emularea dispozitivelor embedded.
Prin emulare este posibilă testarea comportamentului firmware-ului fără a avea dispozitivul fizic.
Probleme frecvente întâlnite
Extragerea firmware-ului poate fi complicată din cauza măsurilor moderne de securitate.
Criptarea firmware-ului
Tot mai mulți producători criptează imaginile firmware înainte de distribuire.
Semnături digitale
Actualizările sunt verificate înainte de instalare pentru prevenirea modificărilor neautorizate.
Secure Boot
Multe routere și dispozitive IoT moderne verifică autenticitatea componentelor încă din procesul de pornire.
Formate proprietare
Unele companii utilizează algoritmi și structuri personalizate care îngreunează analiza.
Aceste mecanisme sunt esențiale pentru securitate, în special pe routerele moderne precum noile dispozitive Wi‑Fi 8 de la TP‑Link, care integrează tehnologii avansate pentru performanță și protecție.
Aspecte legale și etice
Înainte de a analiza firmware-ul unui dispozitiv trebuie respectate câteva reguli fundamentale:
- Analizează doar dispozitive pe care le deții.
- Obține acord explicit pentru echipamentele terțe.
- Respectă legislația locală privind securitatea informatică.
- Desfășoară testele într-un mediu controlat.
Cercetarea responsabilă contribuie la identificarea și remedierea vulnerabilităților fără a afecta utilizatorii sau infrastructurile legitime.
Concluzie
Extragerea firmware-ului din routere și dispozitive IoT reprezintă fundația analizei de securitate și a procesului de reverse engineering. Fie că alegi descărcarea firmware-ului oficial, accesul prin SSH, utilizarea unei console UART, interfețe JTAG sau citirea directă a memoriei flash, fiecare metodă oferă avantaje și limitări specifice.
Cu ajutorul unor instrumente precum Binwalk, QEMU, FirmAE și OpenOCD, cercetătorii pot explora structura internă a dispozitivelor și pot identifica vulnerabilități înainte ca acestea să fie exploatate. Într-o lume în care numărul dispozitivelor conectate crește constant, înțelegerea firmware-ului devine o abilitate tot mai valoroasă pentru profesioniștii din domeniul securității cibernetice.