De ce RatHat este considerat unul dintre cele mai avansate malware-uri Android descoperite recent
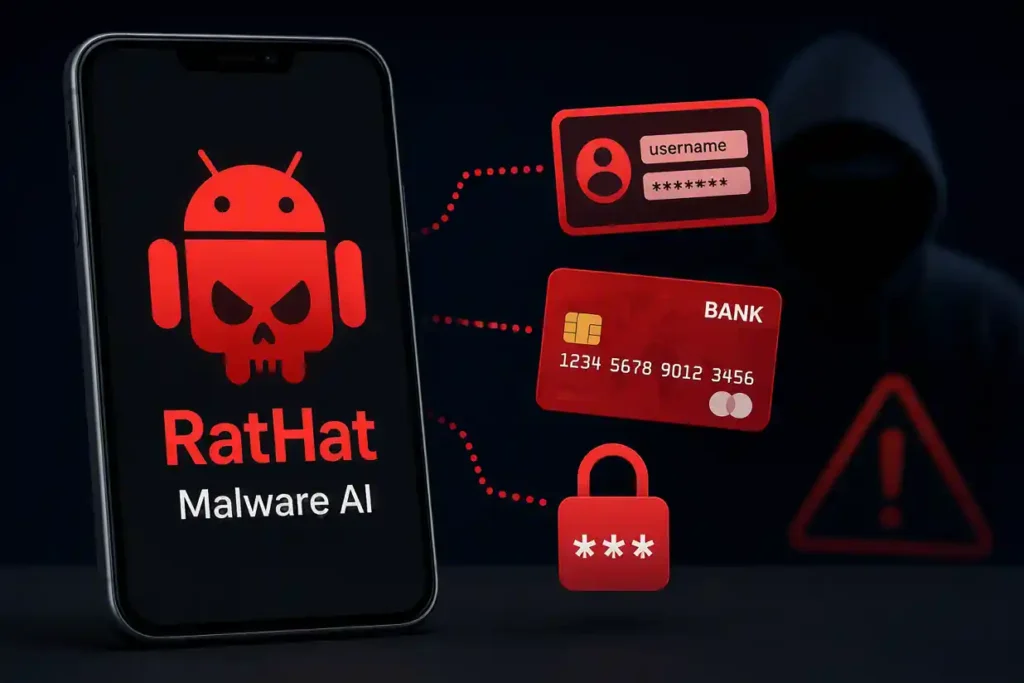
Pe măsură ce infractorii cibernetici adoptă tehnologii tot mai avansate, malware-ul mobil evoluează într-un ritm alarmant. Cercetătorii de la Zimperium au descoperit recent o nouă amenințare Android denumită RatHat, un troian sofisticat care utilizează inteligența artificială pentru a compromite dispozitivele victimelor și pentru a fura date sensibile, inclusiv credențiale bancare, parole și coduri de autentificare cu doi factori.
Spre deosebire de malware-ul tradițional, RatHat nu se bazează exclusiv pe scripturi predefinite. Acesta folosește mecanisme automate și funcții bazate pe AI pentru a naviga prin interfața dispozitivului și pentru a executa acțiuni complexe într-un mod adaptiv, ceea ce îl face mai dificil de detectat și blocat.
Ce este RatHat?
RatHat este un malware pentru Android asociat unor actori de amenințare care par să opereze din China. Acesta este distribuit în principal prin campanii de phishing prin SMS (smishing), reclame malițioase și site-uri care oferă descărcări false pentru aplicații populare.
Victimele sunt convinse să instaleze aplicații APK aparent legitime, care ascund în realitate componentele malware. Odată instalat, RatHat începe un proces complex de infectare și escaladare a privilegiilor, obținând acces extins la sistemul Android.
Cum infectează dispozitivele Android
Atacul începe cu un fișier APK malițios descărcat de utilizator. Acesta solicită acordarea unor permisiuni sensibile, în special acces la serviciile Accessibility din Android. După obținerea acestor permisiuni, malware-ul poate controla automat interfața telefonului și poate efectua acțiuni fără intervenția utilizatorului.
RatHat activează opțiuni avansate ale sistemului, inclusiv Wireless Debugging și Android Debug Bridge (ADB), pentru a obține acces la nivel de sistem. Această tehnică îi permite să depășească limitările obișnuite ale aplicațiilor Android și să execute comenzi cu privilegii extinse.
Inteligența artificială, arma secretă a RatHat
Cea mai îngrijorătoare caracteristică a malware-ului este integrarea inteligenței artificiale generative. Cercetătorii au observat că RatHat utilizează un asistent AI pentru a interpreta interfața dispozitivului, identificând elemente de pe ecran și determinând unde trebuie să efectueze clicuri automate.
Această abordare oferă infractorilor cibernetici mai multe avantaje:
- Automatizare inteligentă a atacurilor.
- Adaptare rapidă la modificările din aplicațiile bancare.
- Reducerea dependenței de scripturi fixe.
- Creșterea șanselor de succes ale operațiunilor de furt de date.
Utilizarea AI reprezintă o nouă etapă în evoluția malware-ului mobil, deoarece permite atacurilor să fie mai flexibile și mai greu de detectat de soluțiile tradiționale de securitate.
Furtul de credențiale bancare
Scopul principal al RatHat este compromiterea conturilor financiare. Malware-ul afișează interfețe false care imită aplicații bancare și servicii de plată cunoscute, determinând utilizatorii să introducă datele de autentificare.
Odată introduse, informațiile sunt trimise către serverele atacatorilor. În plus, RatHat poate intercepta:
- Nume de utilizator și parole.
- Coduri OTP primite prin SMS.
- Coduri de autentificare 2FA.
- Date despre aplicațiile instalate.
- Informații despre dispozitiv.
Prin combinarea acestor date, atacatorii pot obține acces complet la conturile victimelor și pot realiza tranzacții frauduloase.
Keylogging și monitorizare avansată
RatHat nu se limitează la capturarea datelor introduse în aplicațiile bancare. Malware-ul include funcții de keylogging și monitorizare a activității utilizatorului. Cercetătorii au identificat mecanisme care urmăresc evenimentele generate de tastatură și activitatea de pe ecran pentru a colecta informații sensibile.
Mai grav, malware-ul poate monitoriza interacțiunile utilizatorului la nivel foarte profund și poate reconstrui parole, coduri PIN și modele de deblocare prin analiza interacțiunilor tactile.
Persistență extremă: malware care revine după dezinstalare
Una dintre cele mai periculoase caracteristici ale RatHat este capacitatea de a supraviețui chiar și după dezinstalarea aplicației infectate.
Malware-ul instalează componente suplimentare care rulează independent de aplicația principală. Dacă utilizatorul încearcă să elimine aplicația, serviciile ascunse rămân active și pot reinstala malware-ul automat, restabilind permisiunile necesare pentru continuarea atacului.
Această tehnică oferă atacatorilor acces persistent la dispozitiv și îngreunează considerabil procesul de curățare a sistemului.
Metode sofisticate de evitare a detecției
RatHat utilizează multiple mecanisme anti-analiză și anti-debugging pentru a îngreuna investigarea de către specialiștii în securitate. Printre acestea se numără:
- Manipularea structurii fișierelor APK.
- Obfuscare și criptare avansată a codului.
- Detectarea mediilor de analiză și a emulatorilor.
- Identificarea instrumentelor precum Frida sau Xposed.
- Verificarea prezenței debuggerelor active.
Aceste tehnici permit malware-ului să rămână ascuns mai mult timp și să evite detectarea de către anumite soluții de securitate.
De ce este RatHat atât de periculos?
RatHat marchează o schimbare importantă în peisajul amenințărilor mobile. În locul automatizărilor statice folosite de troienii clasici, noua amenințare combină:
- Inteligență artificială.
- Escaladarea automată a privilegiilor.
- Control persistent al dispozitivului.
- Furt avansat de credențiale.
- Evitare sofisticată a detecției.
Această combinație transformă RatHat într-un instrument extrem de eficient pentru furtul de bani și date personale.
Cum te poți proteja
Pentru a reduce riscul infectării cu RatHat și alte amenințări similare, experții recomandă:
- Instalarea aplicațiilor exclusiv din magazine oficiale.
- Evitarea accesării linkurilor primite prin SMS sau e-mailuri suspecte.
- Dezactivarea opțiunilor de instalare din surse necunoscute.
- Verificarea atentă a permisiunilor solicitate de aplicații.
- Utilizarea unei soluții moderne de securitate mobilă.
- Actualizarea regulată a sistemului Android și a aplicațiilor instalate.
- Activarea alertelor bancare pentru tranzacții și autentificări.
Concluzie
RatHat demonstrează că malware-ul mobil intră într-o nouă eră, în care inteligența artificială este folosită pentru a automatiza și eficientiza atacurile cibernetice. Capacitatea sa de a fura credențiale bancare, de a intercepta coduri de autentificare și de a menține acces persistent la dispozitiv îl transformă într-una dintre cele mai periculoase amenințări Android analizate recent.
Utilizatorii și organizațiile trebuie să acorde o atenție sporită securității dispozitivelor mobile, deoarece atacurile bazate pe AI devin din ce în ce mai sofisticate.
Sursa: Zimperium