Fortinet dezvăluie tactici avansate de evaziune ale troianului Casbaneiro
Casbaneiro este un troian bancar activ în America Latină, cunoscut pentru tehnici avansate de furt de date financiare și manipulare a ferestrelor bancare. Campania analizată de FortiGuard Labs în august 2026 introduce mecanisme noi de evaziune, inclusiv geofencing, lanț de infecție multi-etapă și servere distribuite pentru exfiltrarea datelor. Aceste tactici îl fac mult mai greu de analizat și detectat de soluțiile tradiționale de securitate.
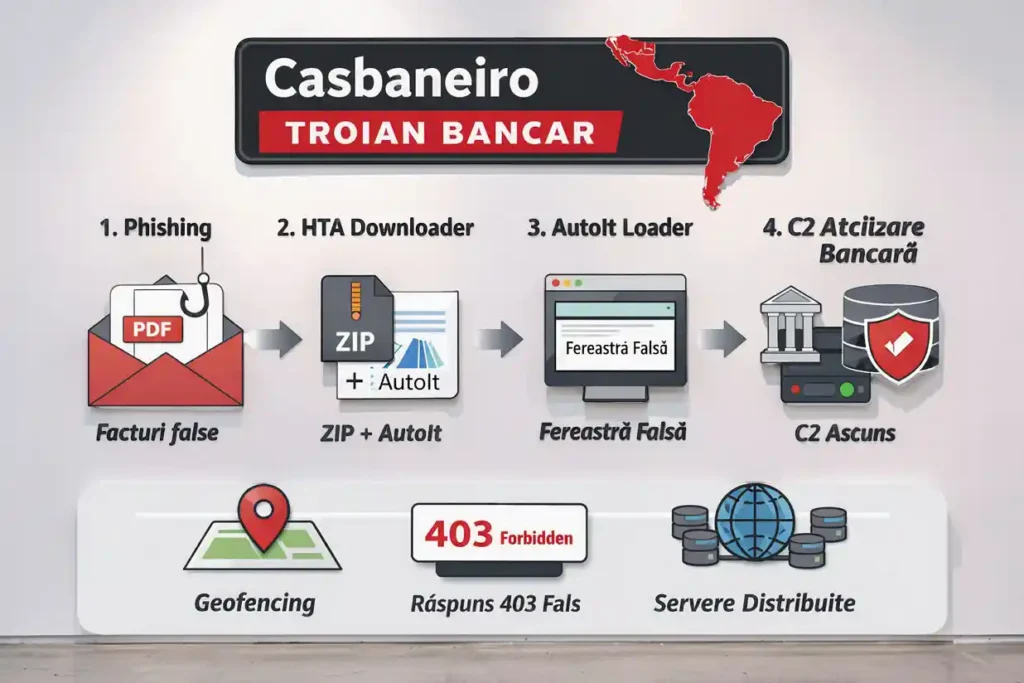
Conform raportului, atacatorii vizează utilizatori din Argentina, Peru, Columbia și Mexic prin emailuri de phishing și PDF-uri cu facturi false și notificări legale .
Lanțul de atac: cum ajunge Casbaneiro pe sistemul victimei
1. Etapa inițială: phishing și PDF-uri malițioase
Victimele primesc emailuri cu facturi false, notificări legale sau proceduri juridice inventate, conținutul fiind personalizat cu adresa lor de email pentru a părea legitim .
2. Pagina web cu geofencing
Dacă IP-ul utilizatorului nu este din țările țintă, acesta este redirecționat către site-uri legitime precum Google sau YouTube. Dacă IP-ul este din regiunea vizată, pagina descarcă automat un ZIP cu un fișier HTA, ascuns în JavaScript sub formă Base64 .
3. HTA Downloader: verificări de mediu și descărcarea componentelor
Fișierul HTA rulează un script care:
- verifică limba sistemului și sandbox-ul,
- continuă doar dacă limba OS este pe whitelist,
- descarcă separat interpretul AutoIt, scriptul AutoIt și un fișier comprimat, pentru a evita detecția statică .
Persistența este creată printr-un shortcut în Startup și un marker de infecție în %PUBLIC% .
4. AutoIt Loader: injectarea payload-ului
Loaderul afişează o fereastră falsă de „Windows service”, apoi injectează payload-ul final în RegSvcs.exe sau mobsync.exe, în funcție de disponibilitate .
Comportamentul Casbaneiro după infectare
Inițializare și verificări
Casbaneiro:
- decriptează adrese crypto, ID global și URL-uri de exfiltrare,
- creează un mutex pentru a evita execuții multiple,
- rulează doar dacă limba sistemului NU este germană, franceză sau engleză .
Furtul datelor
Troianul colectează:
- adrese email din Outlook,
- expeditori și destinatari din emailurile stocate,
- apoi trimite datele necriptat către serverele C2 .
Comunicare C2 și mecanisme de evaziune
Casbaneiro trimite date Base64 către un server care răspunde intenționat cu HTTP 403 Forbidden, pentru a induce analiștii în eroare că serverul ar fi inactiv .
Comunicarea reală cu C2 se activează doar când victima accesează site-uri bancare țintite, reducând semnificativ vizibilitatea traficului malițios .
Au fost observate pachete HTTP deformate, fără Host header și cu valori anormale Content-Length, probabil pentru a evita detecția rețelei .
De ce este această campanie dificil de detectat
FortiGuard subliniază că această campanie:
- folosește restricții multiple în fiecare etapă (pagina de download, HTA, payload),
- transmite diferite tipuri de date către servere separate,
- activează C2 doar în condiții specifice (accesarea site-urilor bancare),
- folosește răspunsuri false 403 pentru a masca activitatea reală .
Aceste tactici fac ca infrastructura Casbaneiro să pară inactivă pentru instrumentele automate de analiză.
Cum te poți proteja
Fortinet detectează și blochează această campanie prin:
- FortiGuard Antivirus (PDF/Phishing, JS/Phishing, W32/Casbaneiro) ,
- FortiMail, FortiGate, FortiClient, FortiEDR,
- FortiSandbox și CDR pentru dezarmarea macro-urilor malițioase,
- FortiPhish pentru instruirea angajaților împotriva phishingului .
Concluzie
Casbaneiro evoluează rapid și adoptă tehnici avansate de evaziune, transformându-se într-unul dintre cele mai sofisticate troiane bancare active în America Latină. Geofencing-ul, lanțul multi-etapă, verificările de mediu, serverele distribuite și activarea condiționată fac această campanie extrem de greu de detectat și analizat.
Sursa: FortiGuard Labs